自动扩容 高防服务器 日本 面对突发流量的弹性伸缩实现方式
自动扩容指根据负载自动增加或减少计算资源的能力,能够在流量激增时快速扩展实例数或规格;而高防服务器专注于提供针对DDoS、CC等网络攻击的防护能力。
在日本地区将两者结合,可同时解决业务层面因自然流量激增带来的资源不足问题,以及因攻击导致的可用性下降。结合后既能实现资源的弹性伸缩,又能维持网络层的稳定性。
这种组合适用于电商大促、在线活动、手游首发、媒体热点等场景,可避免因资源不足丢失用户,也能将恶意流量与真实业务流量隔离,提升用户体验与业务连续性。
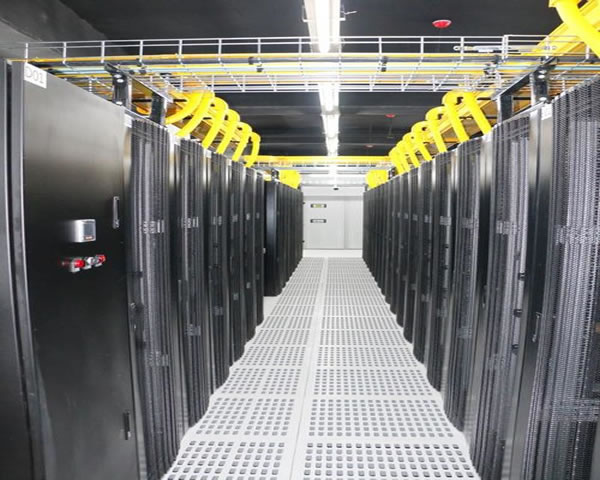
结合的关键价值在于:1)快速响应正向流量峰值;2)降低误判导致的资源浪费;3)提供可控的安全阈值和自动化策略,从而在突发流量下保障业务可用。
典型适用场景包括促销活动、新闻突发事件、游戏上线、软件热更新等,需要在短时间内处理大量并发请求同时抵御恶意流量。
在设计时要区分“真实流量激增”和“攻击性流量”,并对伸缩策略与防护策略进行协同配置。
常见实现方式为在高防边缘或清洗层后接入弹性计算集群,使用监控+策略驱动伸缩。核心组件包括负载均衡、监控采集、弹性集群管理器与高防清洗节点。
请求流向通常为:公网入口 → 高防设备/清洗节点 → 全局负载均衡(或CDN) → 弹性后端实例池。后端实例池根据CPU、内存、QPS或自定义指标触发扩容/缩容。
可采用云厂商提供的弹性伸缩(Auto Scaling)、容器编排(Kubernetes HPA/VPA)或Serverless方案结合高防专线;同时通过API或消息队列完成冷启动与流量切换。
实例启动时间和冷启成本需纳入策略;建议预热策略、短期预留实例或使用容器快速启动以降低扩容延迟。
直接对抗DDoS不应仅靠纵向或横向增加实例,这样可能被攻击者利用造成成本飙升。正确做法是将高防清洗作为第一道防线,只有经过清洗或识别为合法流量的部分才进入自动扩容的后端。
1)流量分流:将异常流量在网络边缘清洗;2)白名单/黑名单策略:高防引擎下发可信源名单;3)速率限制与验证码挑战结合后端伸缩。
当监控检测到异常流量时,优先触发高防告警并扩大清洗带宽;同时暂停或限制后端的自动扩容策略,改为安全模式(只允许认证用户或白名单扩容);恢复期间记录攻击特征以优化后续拦截。
设置扩容成本上限、冷却时间和多维度触发条件(如同时满足CPU和请求成功率下降才扩容),避免单一指标造成误触发。
选择策略需综合考虑地域、可用区分布、实例启动速度、带宽能力和与高防清洗节点的网络路径。日本常见可用区多,建议跨可用区部署以提高抗灾能力。
对CPU密集型业务选计算型实例,对网络IO敏感型业务选网络优化实例;若需要快速扩容,容器或轻量实例优于大型虚机。
优先使用直连高防的内网路径或专线,提升清洗后的回源性能;选用弹性公网带宽并设置带宽包或按需上限,避免突发费用。同时考虑CDN分发降低回源压力。
跨可用区和跨区域部署、健康检查与流量切换策略是保持高可用的关键;结合多区域高防能进一步提升抗DDoS能力。
运维上要建立完善的监控、告警与演练机制,同时在成本控制方面需要采用混合计费和自动化策略减小浪费。
建立多维度监控(网络流量、QPS、错误率、响应时间、清洗流量等),并配置自动告警与预警阈值;定期演练DDoS响应、扩容流程与回滚流程。
采用按需与预留相结合的计费模式,为基线流量保留预留实例或保底带宽;将弹性扩容作为临时峰值策略,并设置每日/周/月成本上限和审计流量来源。
在日本部署需注意数据主权、隐私与合规要求,尽量将日志与敏感数据保存在日本境内的存储,对运维团队进行本地化支持与文档翻译。
-
日本服务器高防:稳定安全的首选
日本服务器高防:稳定安全的首选 在当今数字化时代,互联网已成为人们生活和工作的重要组成部分。随着互联网的普及和发展,网络安全问题也日益凸显。为保护网站免受恶意攻击和数据泄露的威胁,选择一台稳定安全的服务器变得尤为重要。在这方面,日本服务器高防成为了许多网站运营商的首选。 日本服务器高防是一种提供稳定性和安全性保障的服务器解决方2025年4月15日 -

租用日本高防服务器的几大理由与优势
在互联网技术飞速发展的今天,网站的安全性变得愈加重要。尤其是对于企业来说,网站不仅是展示形象的窗口,更是进行业务交易的重要平台。然而,随着网络攻击手段的不断升级,如何保护网站免受攻击成为每个企业必须面对的挑战。在此背景下,租用日本高防服务器成为了众多企业的明智选择。本文将为您解析租用日本高防服务器的几大理由与优势。 首先,安全性是租用日本高防服务器2025年11月14日 -

团队协作 日本高防服务器怎么用的 运维、开发与安全的分工方案
简要回答 日本高防服务器是指在日本机房或节点上提供加强型网络防护(如DDoS清洗、流量调度、WAF等)的托管或云主机。适合对外服务面向日本及亚太用户、需抵御大流量攻击的互联网产品、游戏、金融和电商等场景。面向团队协作时,需明确运维、开发与安全的职责边界,保证部署、监控与响应高效。 运维(Ops) 负责选型、网络接入、节点部署、流量策略配置、与带宽/2026年8月14日 -
日本高防服务器:无懈可击的优势
日本高防服务器:无懈可击的优势 在当今数字时代,网络安全是企业运营的关键。随着网络攻击日益频繁和复杂化,保护数据和服务器的安全性变得至关重要。日本高防服务器因其卓越的安全性和高效性而备受推崇。本文将探讨日本高防服务器的优势以及为什么选择日本高防服务器。 日本高防服务器具备出色的防御2025年3月9日 -
日本高防云服务器:最佳网络安全选择
日本高防云服务器:最佳网络安全选择 在今天的网络环境中,网络安全问题愈发严重。为了保护网站和数据免受恶意攻击,选择一款高防云服务器至关重要。日本作为亚洲最发达的国家之一,其高防云服务器备受推崇,成为许多企业和个人的首选。 日本高防云服务器拥有许多优势,使其成为最佳网络安全选择之一: 强大的防御能力:日本高防云服务器配备先2025年5月12日 -
日本高防云服务器:超强安全保护,稳定高效
日本高防云服务器:超强安全保护,稳定高效 在当今数字化时代,网络安全成为了企业和个人用户最关心的问题之一。无论是企业网站、应用程序还是个人博客,都面临着来自黑客、恶意软件和DDoS攻击等威胁。为了保护网站和数据的安全,日本高防云服务器应运而生。本文将介绍日本高防云服务器的特点和优势。 日本高防云服务器采用先进的安全技术,保护用户的2025年3月26日 -
日本高防云服务器:稳定、安全、可靠的选择
日本高防云服务器:稳定、安全、可靠的选择 在当今数字化时代,云服务器已经成为许多企业和个人的首选。而对于那些寻求稳定、安全和可靠性的用户来说,日本高防云服务器是一个理想的选择。 日本高防云服务器以其卓越的稳定性而闻名。它们建立在强大的硬件基础之上,配备了先进的服务器架构和高速网络连接。无论是承载大流量的网站、在线游戏还是企业应2025年3月1日 -

高防日本服务器图片欣赏 了解服务器的外观与规格
在当今互联网时代,服务器作为网站和应用程序的基础设施,其重要性不言而喻。特别是在面对网络攻击的威胁时,高防服务器成为了许多企业的首选。本文将为您介绍高防日本服务器的外观与规格,让您对其有更深入的了解,并提供购买建议。 首先,什么是高防服务器?高防服务器是一种专门设计用于抵御网络攻击的服务器,能够有效防御DDoS(分布式拒绝服务)攻击、CC(C2025年9月17日 -
日本高防服务器——安全可靠的选择
日本高防服务器——安全可靠的选择 日本高防服务器是指在日本地区提供高防护的服务器服务。其特点是拥有强大的抗DDoS攻击能力,可以有效保障网站和数据的安全。 1. 日本地理位置优越:位于亚洲东部,接近中国、韩国等地区,能够提供更快的访问速度。 2. 高度保护数据安全:日本高防服务器拥有先进的安全防护技术,能够有效预防各种网络攻击2025年5月26日