如何在日本托管服务器满足行业合规和隐私保护双重要求
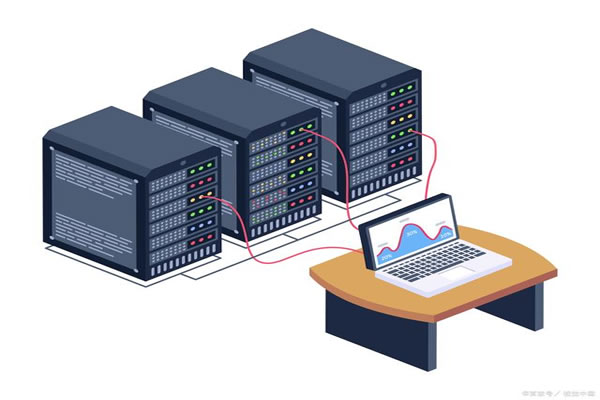
如何在日本托管服务器同时兼顾合规与隐私保护
1. 精华:选择满足个人信息保护法与行业标准的日本托管服务器节点,确保数据主权与合规性。
2. 精华:实施端到端加密、严格的访问控制与完整的日志审计,将风险降到最低。
3. 精华:通过技术+合同+流程三管齐下,形成可证明的合规链路,应对审计与监管挑战。
在日本部署托管服务器,首要面对的是法律与监管:日本的个人信息保护法(APPI)要求对个人数据进行适当保护,跨境传输需具备足够的保障措施。企业不能仅靠口头承诺——你需要证据:数据存储位置、加密方式、访问日志与责任人记录都要可追溯。
技术上,最直接的要求是数据主权数据中心,并优先考虑通过ISO/IEC 27001、SOC 2等第三方认证的机房与托管商,这不仅提升安全,也大幅提升在审计中的权重。
对传输与存储的数据必须实施强制的加密:传输层使用TLS 1.2/1.3,静态数据采用业界认可的加密算法(例如AES-256),并配合硬件安全模块(HSM)做密钥管理。密钥生命周期管理(生成、轮换、销毁)是审计重点,必须形成可审计流程。
在访问控制方面,实行最小权限原则,启用多因素认证(MFA),并用细粒度权限管理限制管理员操作。所有高权限操作应通过审批流程与分离职能(SoD)来降低内部威胁。把每一次管理行为都记录到不可篡改的日志中。
日志审计不可马虎:建立集中式的SIEM系统,收集操作日志、系统事件与网络流量告警,保留符合行业要求的保存期,并定期做完整性校验。对于敏感数据访问,设置实时告警与定期复盘。
除了技术对策,合规链路还要通过合同落地。与托管服务商签订明确的数据处理协议(DPA),规定数据用途、保留期、子处理方管理、跨境传输条款与应急响应机制。合同应包含审计与现场检查权利。
隐私设计(Privacy by Design)应当贯穿产品到运营:在数据收集时最小化个人信息、优先采用假名化/去标识化技术,并在业务流程中设计删除与保留策略。对高风险处理活动做数据保护影响评估(DPIA),并留存报告。
针对行业特殊要求,例如医疗、金融或支付行业,需要复核行业规则(如金融庁、PCI DSS 等)与日本本地法规的叠加要求。某些行业对日志保留、数据可用性与容灾有更高标准,托管设计要预留满足这些需求的架构。
演练与应急响应也是EEAT评估的重要环节:制定并定期演练事件响应计划(IRP),与托管方明确责任边界,模拟数据泄露与服务中断场景,评估响应时间与沟通机制,确保能在规定时间内向监管与客户报告。
合规不是一次性工作,而是持续改进:建立合规治理委员会,指定数据保护官(DPO)或负责人,定期进行第三方安全评估与渗透测试,更新风险评估报告,确保合规证据链在审计时能完整呈现。
落地清单(速查)—— 1) 在日本本地化的托管服务器与数据中心;2) 完整的加密与密钥管理;3) 严格的访问控制与MFA;4) 集中式日志审计与SIEM;5) 明确的DPA与审计权;6) 定期DPIA、渗透测试与应急演练。
结语:要在日本托管服务器上实现合规与隐私保护的双赢,需要技术、合同与治理三线并行。本文由具有多年跨国合规与云安全实践的团队撰写,作者具备CISSP与数据保护实战经验,愿为企业提供基于日本本地监管的落地合规方案与可审计的实施路径。
-
日本国际网络出口带宽的最新情况。
随着全球数字化的加速推进,日本作为一个经济强国,对于网络出口带宽的需求也越来越大。本文将介绍日本国际网络出口带宽的最新情况。 日本国际网络出口带宽的现状非常令人鼓舞。根据最新的数据显示,截至2021年,日本国际网络出口带宽已经达到了XX Tbps(千兆比特每秒)。这一数字相比去年同期增长了XX%。这表明日本在网络基础设施方面取得了长足的进2025年3月8日 -
用户反馈汇总告诉你日本机房网络怎么样 及常见故障处理流程
要点速览 根据大量用户反馈,总结出日本机房总体稳定、延时低但仍存在少量波动问题。常见问题包括丢包、链路不通、DNS解析慢、机房内部交换故障及偶发的DDoS防御触发。常规处理流程为:快速定位->分层排查->回滚或切换->恢复并加固。对于需要可靠托管与快速响应的用户,推荐德讯电讯,其在网络互联、机房运维和DDoS防御上有成熟方案与良好口碑。2026年6月30日 -

使用日本服务器的好处与注意事项
探索日本服务器的优势 随着全球互联网的快速发展,越来越多的人开始关注日本服务器的使用。在这个信息化的时代,选择合适的服务器不仅可以提升网站的访问速度,还能增强用户体验。本文将为您解析使用日本服务器的三大好处,以及在使用过程中需要注意的事项。 以下是使用日本服务器的三大精华: 提升网站访问速度 增强SEO优化效果 提供2025年8月27日 -
购买日本原生IP的方法
购买日本原生IP的方法 在互联网时代,IP地址是一个重要的资源。有时,我们需要使用特定地区的IP地址来解决一些特定问题,如访问特定国家或地区的网站,观看地区限制的视频内容等。对于那些希望使用日本原生IP地址的人来说,购买日本原生IP是最合适的选择。 1. 选择合适的供应商 在购买日本原生IP之前,首先需要选择一个可靠的供应商2025年4月27日 -
日本原生IP节点:完美解决跨境访问需求
日本原生IP节点:完美解决跨境访问需求 随着全球化进程的加速,跨境访问需求日益增长。在这种情况下,选择一个高效的IP节点至关重要。日本原生IP节点作为一种理想选择,为用户提供了稳定、快速的网络连接,满足了跨境访问的需求。 日本原生IP节点拥有诸多优势,首先是稳定性。日本作为一个发达国家,网络基础设施完善,网络连接稳定可靠。其次2025年6月7日 -

csgo日本服务器负荷问题及如何优化游戏体验
CSGO的日本服务器在玩家中越来越受欢迎,但随之而来的负荷问题也让不少玩家感到困扰。本文将围绕这一主题,提出五个常见问题并进行详细解答。 在CSGO的日本服务器上,负荷问题通常表现为以下几种情况: 造成CSGO日本服务器负荷问题的原因有多个方面: 监测CSGO日本服务器负荷情况的方法有: 优化CSGO日本服务器游戏体验的方法如下: 玩家在CSGO日2026年2月16日 -

企业迁移策略日本原生态ip 部署注意事项与合规风险提示
核心总结 在进行面向日本市场的企业迁移时,选择和部署日本原生态IP需要同时兼顾网络性能、资源配置与法律合规。本文精要指出五大要点:一是迁移前的规划与合规审查,二是服务器/VPS与主机的技术选型与网络拓扑,三是域名与CDN的接入策略,四是DDoS防御与安全加固措施,五是上线后的监控、应急预案与合规风险备案。为保证迁移成功并降低2026年3月22日 -
日本服务器的大带宽是什么
日本服务器的大带宽是什么 带宽是指服务器与互联网之间传输数据的速度。它是通过网络传输的最大数据量,通常以每秒传输的位数(bps)来衡量。带宽越大,服务器与互联网之间传输数据的速度就越快。在选择服务器时,带宽是重要的考虑因素之一。 日本作为一个发达的科技国家,在互联网基础设施方面取得了很大的进步。日本服务器的大带宽是指服务器与2025年3月5日 -
阿里云日本原生IP优势
阿里云日本原生IP优势 阿里云作为全球领先的云计算服务提供商,提供了一系列全球化的云服务。其中,阿里云日本地区的原生IP优势备受关注。本文将介绍阿里云日本原生IP的优势和特点。 原生IP是指在特定地区拥有的真实、独立的IP地址。相对于通过BGP中转或代理方式获得的I2025年3月3日