非日本原生ip与原生资源差异解析和选择建议
2026年9月18日
1.
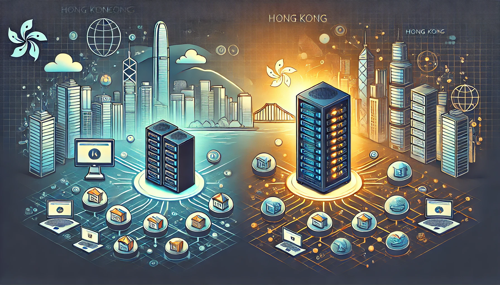
概念定义:非日本原生IP 与 日本原生资源是什么
• 非日本原生IP:IP地址段未在日本本地ISP分配,但可位于亚洲/其他地区机房。• 日本原生资源:含日本本地IP、DNS解析节点与本地机柜/带宽,运营商如 NTT、KDDI 本地接入。
• 影响维度:路由可达性、延迟、反向DNS、合规与支付验证。
• 常见误区:IP地理位置并不等同于机房物理位置(如云厂商内网跨区)。
• 结论导向:选择取决于业务类型(游戏/电商/影音)与合规需求。
2.
网络与路由差异:性能与稳定性的量化指标
• 延迟(RTT):日本本地资源 RTT 通常 10–30ms,非日本(如新加坡)常见 60–120ms。• 丢包率:跨境链路因中转多、拥塞点多,丢包率可能从 0.1% 增至 1%+。
• 带宽峰值与抖动:本地骨干在高峰期更稳定,抖动差异可达 5–30ms。
• BGP 路由策略:原生日本IP由日本ISP直连,路由回程更短,避免国际出口。
• 测试方法:使用 ping/traceroute、iperf3、mtr 在不同时段取平均,至少 24 小时采样。
3.
CDN、缓存与DNS差异:用户感知和SEO影响
• CDN 节点分布:日文用户优先选日本 POP,非日本 IP 受限于边缘节点覆盖。• 缓存命中率:静态内容若不在日本边缘节点,首次请求延迟显著增加。
• TLS/证书与 SNI:地域差异对 CA 验证影响小,但 OCSP/CRL 查询可能更慢。
• DNS 解析速度:使用日本 Anycast DNS 平均解析 10–20ms,非本地解析 40–150ms。
• SEO/用户体验:页面首屏渲染时间(TTFB)直接影响搜索与留存,建议边缘化静态资源。
4.
安全与DDoS防御的不同策略
• 原生防护:日本本地带宽清洗中心(如 NTT scrubbing)能在本地吸收大流量攻击。• 云防护:Cloudflare/Imperva 等全球卫星防护在跨境场景提供快速清洗,但回源可能增加延迟。
• 黑名单与地域封锁:非日本 IP 可能触发支付/第三方服务的风控规则(如银行卡验证)。
• BGP 黑洞与速率限制:本地运营商能快速做 BGP 黑洞或流量限制,响应时间更短。
• 建议实践:对外暴露最小集合的真实 IP,配合 CDN/L7 防护与本地清洗链路。
5.
服务器/VPS与部署建议(含配置样例)
• 示例配置 A(面向日本用户,本地机房):4 vCPU / 8GB RAM / 1Gbps 带宽 / 月 80–150 美元;• 示例配置 B(成本节省,非日本节点):4 vCPU / 8GB RAM / 200Mbps / 月 30–60 美元。
• Nginx 推荐设置:worker_processes auto; worker_connections 10240; keepalive_timeout 15; gzip on。
• TCP 调优:net.core.somaxconn=1024; net.ipv4.tcp_tw_reuse=1; 调整 rmem/wmem 以适应高并发。
• 选型建议:若 RTT 要求 <50ms 或合规要求在日本,优先选择日本原生;预算敏感且使用 CDN 覆盖时可考虑非日本节点。
6.
真实案例与数据演示(测试对比表格)
• 案例背景:一家日本电商将主站从新加坡机房迁移到东京机房,比较访问体验与支付成功率。• 测试工具:iperf3(吞吐)、mtr(丢包/延迟)、curl -w(TTFB)。
• 数据采样:在 2026-06-01 至 2026-06-03,东京与新加坡各 72 小时采样平均值。
• 结果解读:迁移后 TTFB 平均下降 35%,支付网关 3D-Secure 成功率提升 2.5%。
• 建议落地:对关键接口做就近部署 + 全局 CDN 覆盖,日志与监控需同步到同一平台。
| 项目 | 日本原生(东京) | 非日本(新加坡) |
|---|---|---|
| 平均 RTT | 18 ms | 78 ms |
| 丢包率 | 0.2 % | 0.9 % |
| TTFB(首页) | 120 ms | 185 ms |
| 支付成功率 | 98.7 % | 96.2 % |
7.
总结与快速决策流程
• 若业务对延迟敏感(游戏、实时通信),优先选择日本原生资源。• 若合规/支付/本地服务验证严格,需使用本地IP与本地DNS。
• 成本敏感并且能借助 CDN 缓解延迟时,可选择非日本节点并做好边缘化。
• 必要时采用混合架构:关键接口日本原生,非关键服务放在弹性更高的区域。
• 最后建议:基于 7 天真实流量与峰值测试做决策,并配套 DDoS 策略与监控告警。
相关文章
-
日本国际网络出口带宽的最新数据
日本国际网络出口带宽的最新数据 日本是亚洲最发达的国家之一,其网络基础设施也非常发达。随着互联网的普及和日本人对网络的依赖程度的增加,日本的国际网络出口带宽也成为外界关注的焦点。本文将带您了解最新的日本国际网络出口带宽数据。 根据最新的数据统计,截至2021年,日本的国际网络出口带宽达到了XX Tbps(每秒传输的数据量)。2025年3月15日 -
日本流媒体解锁大带宽: 无缝畅享高速网络
日本流媒体解锁大带宽: 无缝畅享高速网络 日本一直以来都是科技先进的国家,尤其在互联网和通信技术方面。近年来,日本流媒体行业迅速发展,提供了更多优质的内容和服务。而为了满足用户对高速网络的需求,日本的网络提供商也不断升级和优化网络基础设施,使得用户可以无缝畅享高速网络。 对于流媒体服务来说,大带宽是非常重要的。用户希望能够高清2025年3月20日 -
日本服务器大带宽:提供高速稳定的网络连接
日本服务器大带宽:提供高速稳定的网络连接 随着互联网的发展,网络连接已成为现代社会中不可或缺的一部分。对于那些需要快速稳定网络连接的个人用户和企业来说,选择位于日本的服务器可以提供大带宽,满足各种需求。 日本作为一个发达的科技国家,在网络基础设施方面取得了2025年3月18日 -
日本国际网络出口带宽:提升全球互联网连接速度
日本国际网络出口带宽:提升全球互联网连接速度 互联网已经成为现代社会的重要组成部分,连接了全球各地的人们。然而,互联网连接速度对于用户体验和在线业务的成功至关重要。日本作为一个科技先进的国家,一直致力于提升全球互联网连接速度。其中,日本国际网络出口带宽发挥着至关重要的作用。 网络出口带宽是指一个国家或地区连接到国际互联网的能力。2025年4月29日 -
日本原生IP云服务器:稳定高效的网络解决方案
日本原生IP云服务器:稳定高效的网络解决方案 在当今数字化的时代,稳定高效的网络解决方案对于企业和个人用户来说至关重要。日本原生IP云服务器作为一种高性能的网络服务,为用户提供了更快速、更稳定的网络连接,成为越来越多人选择的首选。 日本原生IP云服务器具有以下几个显著的优势: 稳定性高:由于采用了原生IP,网络连接更2025年5月22日 -

游戏与直播优化 日本服务器网络类型和节点选择建议
概述:最好、最优、最便宜的日本服务器选择要点 面向游戏和直播的用户,在选择日本服务器时,往往在“最好”“最优”“最便宜”之间权衡。所谓“最好”通常指最低延迟、最稳定的线路和完善的DDoS保护;“最优”是以预算为前提,在带宽、节点位置与运营商(ISP)之间取得平衡;“最便宜”则多为共享VPS或入门级云主机,适合测试或观众分布在日本本地且对稳定性要2026年4月27日 -
日本租用服务器哪家好?
日本租用服务器哪家好? 随着互联网的不断发展,越来越多的企业和个人开始意识到服务器托管的重要性。日本作为一个科技发达的国家,拥有许多优质的服务器托管服务提供商。但是在众多的选择中,该如何挑选适合自己的服务器呢?本文将为您介绍一些日本租用服务器的推荐选择。 在选择服务器时,性能是一个非常重要的考量因素。日本的服务器提供商大多提供2025年7月22日 -

怎样通过网络隔离和补丁管理降低 linode 日本机房被攻击 风险
1) 目标:将暴露面降到最小、快速修补已知漏洞、并保证可回滚。 2) 三大支柱:网络隔离(对外面向最小化)、补丁管理(自动化+分级测试)、恢复能力(快照/备份+监控告警)。 3) 输出:按步骤部署私有网络、堡垒机、云防火墙、自动化补丁与回滚流程。 1) 使用私有网络(Private Networking)把数据库/应用后端放在只有内部可达的子2026年3月21日 -
如何通过工具开展全面的日本原生ip节点分析
1. 准备与目标设定 • 明确分析目标:延迟/丢包/带宽/路由/AS归属等 • 确定检测点:国内出口、国内CDN节点、日本本地VPS、回源服务器 • 采样频率:建议每5分钟/10分钟一次,连续7天做时序对比 • 数据保存:使用InfluxDB/Prometheus或CSV保存采样数据 • 报告标准:TTFB、平均RTT、丢包率、带宽利用率、BGP路2026年9月9日